Permisiunile aplicației Android explicate
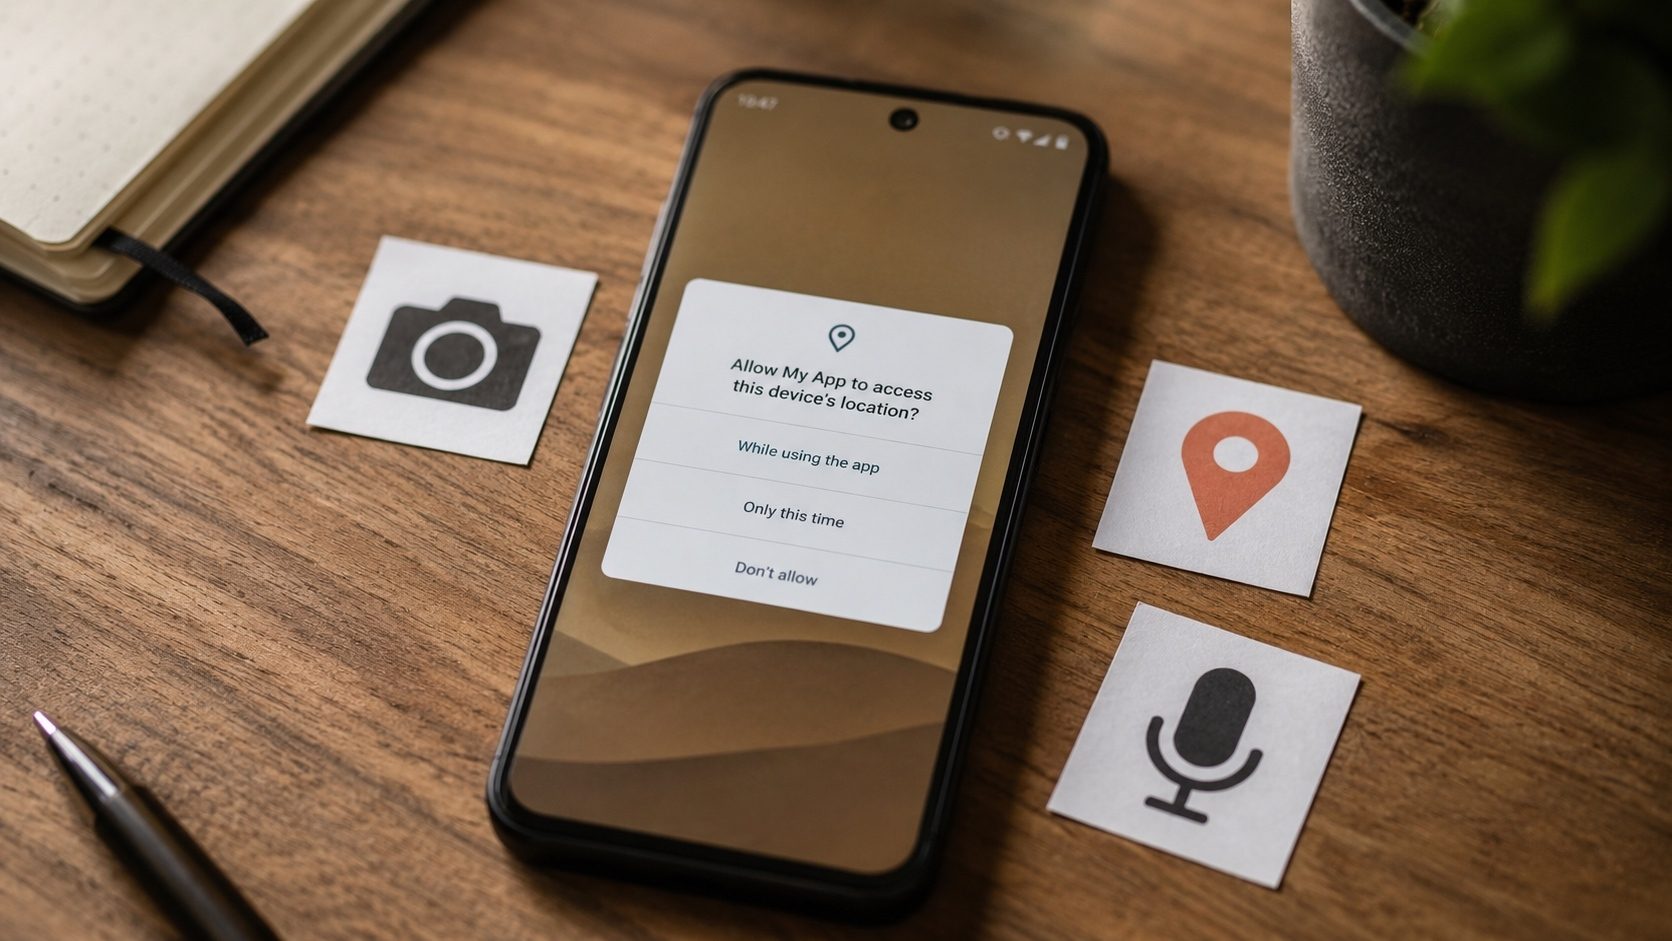
Fiecare aplicație Android solicită permisiuni pentru a ajunge la anumite părți ale dispozitivului dvs., dar ecranele de solicitare explică rareori ce permit acele permisiuni să facă cu adevărat o aplicație. Prezentarea de mai jos acoperă toate permisiunile Android majore, subliniază câteva dintre cele care vă afectează de fapt confidențialitatea și vă oferă câteva reguli simple pentru a decide ce să permiteți.
Ce sunt permisiunile Android?
Permisiunile Android sunt un mecanism de securitate care controlează ce poate accesa o aplicație pe dispozitivul dvs. Când instalați sau rulați o aplicație, aceasta poate solicita acces la diferite caracteristici hardware (cameră foto, microfon) sau date (contacte, locație). Înțelegerea acestor permisiuni este crucială pentru menținerea confidențialității și securității.
Categorii de permisiuni
Android împarte permisiunile în două categorii principale:
Permisiuni normale (acordate automat)
Aceste permisiuni nu prezintă un risc semnificativ pentru confidențialitatea utilizatorului și sunt acordate automat:
- INTERNET: Acces la internet, aproape toate aplicațiile au nevoie de acest lucru
- VIBRAȚI: Controlați motorul de vibrații al dispozitivului
- SET_WALLPAPER: Schimbați imaginea de fundal a dispozitivului
- WAKE_LOCK: Împiedică dispozitivul să intre în repaus
- ACCESS_NETWORK_STATE: Verificați starea conexiunii la rețea
- BLUETOOTH: Conectați-vă la dispozitivele Bluetooth asociate
Permisiuni periculoase (necesită aprobarea utilizatorului)
Aceste permisiuni implică date ale utilizatorului sau funcții ale dispozitivului care ar putea afecta confidențialitatea:
| Grup de permisiuni | Ce Accesează | Nivelul de risc |
|---|---|---|
| Camera foto | Faceți fotografii și înregistrați videoclipuri | ⚠️ Mare |
| Microfon | Înregistrați audio | ⚠️ Mare |
| Locaţie | GPS și locație bazată pe rețea | ⚠️ Mare |
| Contacte | Citiți/scrieți lista dvs. de contacte | ⚠️ Mare |
| Telefon | Efectuați apeluri, citiți starea telefonului, jurnalele de apeluri | 🔴 Foarte mare |
| SMS | Trimiteți, citiți și primiți mesaje SMS | 🔴 Foarte mare |
| Depozitare | Citiți/scrieți fișiere pe dispozitivul dvs | ⚠️ Mediu-Ridicat |
| Calendaristic | Citiți/scrieți evenimente din calendar | ⚠️ Mediu |
| Senzori corporali | Monitor ritm cardiac, contor de pași | ⚠️ Mediu |
Când să fii suspicios
Ar trebui să puneți la îndoială o solicitare de permisiune atunci când nu se potrivește cu funcția aplicației:
- 🚩 O aplicație de lanternă care solicită acces Contacte sau SMS
- 🚩 Un calculator care solicită acces Camera foto sau Microfon
- 🚩 O aplicație de fundal care solicită acces Telefon sau Jurnal de apeluri
- 🚩 Un joc care solicită permisiuni SMS
- 🚩 Orice aplicație care solicită TOATE permisiunile simultan
Cum să verificați permisiunile unui APK înainte de instalare
Dacă încărcați un APK, ar trebui să verificați permisiunile acestuia înainte de a instala:
- Utilizați Instrument de informații APK pentru a extrage lista completă de permisiuni
- Examinați fiecare permisiune în raport cu scopul declarat al aplicației
- Comparați permisiunile cu aplicația oficială din Magazinul Play
- Dacă ceva pare suspect, nu îl instalați
Permisiuni speciale: cele care nu apar la momentul instalării
Dincolo de permisiunile „normale” și „periculoase”, Android are un al treilea nivel numit permisiuni special sau apps. Acestea sunt cele mai puternice capabilități de pe platformă, suficient de puternice încât sistemul de operare forțează o călătorie separată și deliberată în Setări pentru a le activa pe fiecare. Ele sunt, de asemenea, cele mai frecvent abuzate de malware. Dacă o aplicație cu încărcare laterală solicită oricare dintre acestea, opriți-vă și întrebați de ce.
- Serviciul de accesibilitate (BIND_ACCESSIBILITY_SERVICE: conceput inițial pentru cititoare de ecran și asistență pentru dizabilități fizice). O aplicație cu această permisiune poate citi totul de pe ecran, poate vedea ce tastați și chiar poate atinge butoanele în numele dvs. Acordați numai aplicațiilor în care funcția este în mod evident legată de accesibilitate (TalkBack, fluxurile de completare automată ale managerilor de parole, aplicații de dicționar pentru citirea ecranului).
- Administrator dispozitiv / Proprietar dispozitiv: permite unei aplicații să blocheze dispozitivul, să ștergă datele, să schimbe parola și să dezactiveze camera. Aproape nicio aplicație pentru consumatori nu are nevoie de acest lucru. Clienții de management mobil pentru întreprinderi (MDM) reprezintă o excepție legitimă.
- Desenați peste alte aplicații (SYSTEM_ALERT_WINDOW: permite unei aplicații să picteze peste orice altceva de pe ecran). Folosit în mod legitim de bulele de chat și traducătorii suprapusi; abuzat de programe malware de tip tap-jacking care ascunde un buton „da, goliți contul” sub o suprapunere falsă „revendicați-vă premiul”.
- Acces la toate fișierele (MANAGE_EXTERNAL_STORAGE: ocolește protecțiile de stocare limitată pe Android 11+ și permite aplicației să vadă fiecare fișier din spațiul de stocare partajat). Cele mai multe aplicații ar trebui să utilizeze în schimb selectoarele standard de fotografii/documente.
- Ascultător de notificare: permite unei aplicații să citească fiecare notificare de pe dispozitiv. O caracteristică excelentă pentru aplicațiile hub de productivitate; un instrument perfect pentru furtul de acreditări atunci când este abuzat (aplicațiile bancare postează coduri unice în fluxul de notificări).
- Instalați aplicații necunoscute: transformă aplicația gazdă într-un încărcător lateral. Setați acest lucru în browser sau în managerul de fișiere numai atunci când trebuie să instalați un APK din afara Magazinului Play, apoi dezactivați-l din nou.
Combinații de permisiuni de urmărit
Permisiunile individuale spun doar o parte din poveste. Combinațiile sunt adesea mai revelatoare decât orice singură cerere:
- Accesibilitate + Ascultător de notificare + SMS: acesta este trio-ul clasic Android banking-troian. Troianul citește conținutul de pe ecran, interceptează notificarea de parolă unică a băncii și poate, de asemenea, extrage OTP-ul din SMS-ul însuși dacă utilizatorul îl primește prin text. Nicio aplicație legitimă pentru consumatori nu le combină pe toate trei.
- Cameră + Microfon + ALL_FILES_ACCESS + locație de fundal: aplicație de supraveghere în stil adware care se preface a fi o lanternă, un calculator sau un tapet. Respingeți și dezinstalați.
- SYSTEM_ALERT_WINDOW + BIND_DEVICE_ADMIN: comportament de clasa ransomware. Aplicația poate picta un ecran „telefonul tău este blocat, plătește X” deasupra lansatorului și poate împiedica utilizatorul să-l dezactiveze.
- Telefon + Contacte + Jurnal de apeluri pentru o aplicație care nu este o aplicație de apelare, o aplicație de contacte sau un instrument de înregistrare a apelurilor: prudență extremă. Această combinație nu are o utilizare legitimă în afara setului foarte restrâns de aplicații pe care Google însuși îl livrează în acele categorii.
Un exemplu de audit lucrat
Să presupunem că ați găsit un APK gratuit „torță” pe un forum și l-ați rulat prin Instrument de informații APK înainte de instalare. Manifestul arată următoarele permisiuni solicitate:
android.permission.CAMERA
android.permission.FLASHLIGHT
android.permission.INTERNET
android.permission.READ_CONTACTS
android.permission.READ_SMS
android.permission.RECEIVE_SMS
android.permission.READ_PHONE_STATE
android.permission.ACCESS_FINE_LOCATION
android.permission.SYSTEM_ALERT_WINDOW
O aplicație lanternă are nevoie de permisiunea camerei (pentru a accesa LED-ul prin subsistemul camerei), permisiunea de lanternă și, eventual, permisiunea de internet pentru reclame. Tot ce trece dincolo de această limită este nejustificat. Combinația READ_SMS + READ_CONTACTS + RECEIVE_SMS + locație + afișare peste alte aplicații reprezintă semnătura de supraveghere și furt de coduri OTP descrisă mai sus. Decizie: nu instalați. Ștergeți fișierul. cel mult
Rulați același tip de verificare pentru fiecare APK pe care îl încărcați lateral. Cinci minute cu un auditor de permisiune te salvează de probleme pe care nicio aplicație antivirus nu le poate curăța după fapt.
Cum se comportă permisiunile pe diferite versiuni Android
Permission UX a fost remodelat aproape în fiecare an. Aceeași capacitate de bază se poate simți foarte diferită pe Android 9 față de Android 15:
- Android 6 (2015): a introdus permisiuni de rulare pentru grupul periculos. Aplicațiile nu mai puteau solicita totul în momentul instalării; trebuiau să întrebe când au folosit funcția.
- Android 10: permisiuni de locație în trei stări (Permiteți tot timpul / Permiteți numai în timp ce utilizați / Interziceți). Locația de fundal a devenit o permisiune acordată separat.
- Android 11: permisiuni unice (acordare pentru o singură sesiune) și revocare automată a permisiunii pentru aplicațiile neutilizate de câteva luni.
- Android 13: permisiunea de notificare separată pentru aplicațiile nou instalate; permisiuni granulare media (READ_MEDIA_IMAGES, READ_MEDIA_VIDEO, READ_MEDIA_AUDIO înlocuind pătura READ_EXTERNAL_STORAGE).
- Android 14: acces parțial la fotografii/video, astfel încât aplicațiile pot solicita „doar aceste fotografii” în loc de întreaga bibliotecă.
- Android 15: controale mai stricte ale serviciului de prim-plan; tipurile de servicii declarate trebuie să se potrivească cu permisiunile de rulare utilizate efectiv.
Dacă încă sunteți pe o versiune mai veche de Android, nu primiți protecțiile mai noi. Fiți și mai atenți la ceea ce instalați.
Întrebări
Dacă refuz o permisiune, aplicația nu va mai funcționa?
Majoritatea aplicațiilor se degradează cu grație: butonul camerei este gri, caracteristica de locație este dezactivată, iar restul încă funcționează. O mică minoritate de aplicații scrise prost se blochează sau refuză să pornească, caz în care întrebați dacă aveți într-adevăr nevoie de o aplicație care necesită atât de mult.
De ce uneori o aplicație solicită din nou permisiunea?
Fie ați selectat anterior „Numai de data aceasta” (o grant unic), fie permisiunea a fost revocată deoarece nu ați folosit aplicația pentru o perioadă lungă de timp și Android a revocat-o automat. Ambele comportamente sunt protecții intenționate.
Pot vedea fiecare permisiunea pe care o declară un APK înainte de a-l instala?
Da. Introduceți APK-ul în Instrument de informații APK și acesta analizează AndroidManifest.xml în browser, decodifică formatul binar XML și listează fiecare intrare uses-permission pe care aplicația a declarat-o. Comparați lista respectivă cu ceea ce v-ați aștepta pentru categoria aplicației înainte de a atinge „Instalare”.
Verificați permisiunile APK
Utilizați instrumentul nostru gratuit de informații APK pentru a vedea exact ce permisiuni solicită un APK înainte de a-l instala.
Verificați informațiile APKGestionarea permisiunilor pe dispozitivul dvs
Cum să revizuiți permisiunile aplicației
- Accesați Setări → Aplicații
- Selectați o aplicație
- Atingeți Permisiuni
- Examinați și comutați permisiunile după cum este necesar
Cum să vizualizați toate aplicațiile cu o permisiune specifică
- Accesați Setări → Confidențialitate → Manager de permisiuni
- Selectați o categorie de permisiuni (Cameră, Locație etc.)
- Vedeți toate aplicațiile care au acces la această permisiune
- Revocați accesul din aplicațiile care nu au nevoie de el
Modificări de permisiuni Android 13+
Versiunile recente de Android au adus îmbunătățiri semnificative în gestionarea permisiunilor:
- Permisiuni media granulare: În loc de acces complet la stocare, aplicațiile trebuie să solicite anumite tipuri de media (fotografii, videoclipuri, audio)
- Permisiune de notificare: Aplicațiile trebuie să ceară acum permisiunea pentru a trimite notificări
- Revocare automată: Permisiunile sunt revocate automat pentru aplicațiile pe care nu le-ați folosit de luni de zile
- Locație aproximativă: Puteți acorda locație aproximativă în loc de locație precisă
- Permisiuni unice: Acordați cameră/microfon/locație doar pentru o singură sesiune
Reguli practice pentru auditarea permisiunilor aplicațiilor
Permisiunile sunt locul în care o mare parte din confidențialitatea dvs. este câștigată sau pierdută, așa că merită să le citiți în loc să le accesați. Întrebați orice nu se potrivește pentru ce este aplicația și rulați un APK prin extractorul nostru de informații APK înainte de a o încărca lateral. O aplicație bine construită cere de ce are nevoie pentru a funcționa și nu multe altele.