Vysvětlení oprávnění aplikací pro Android
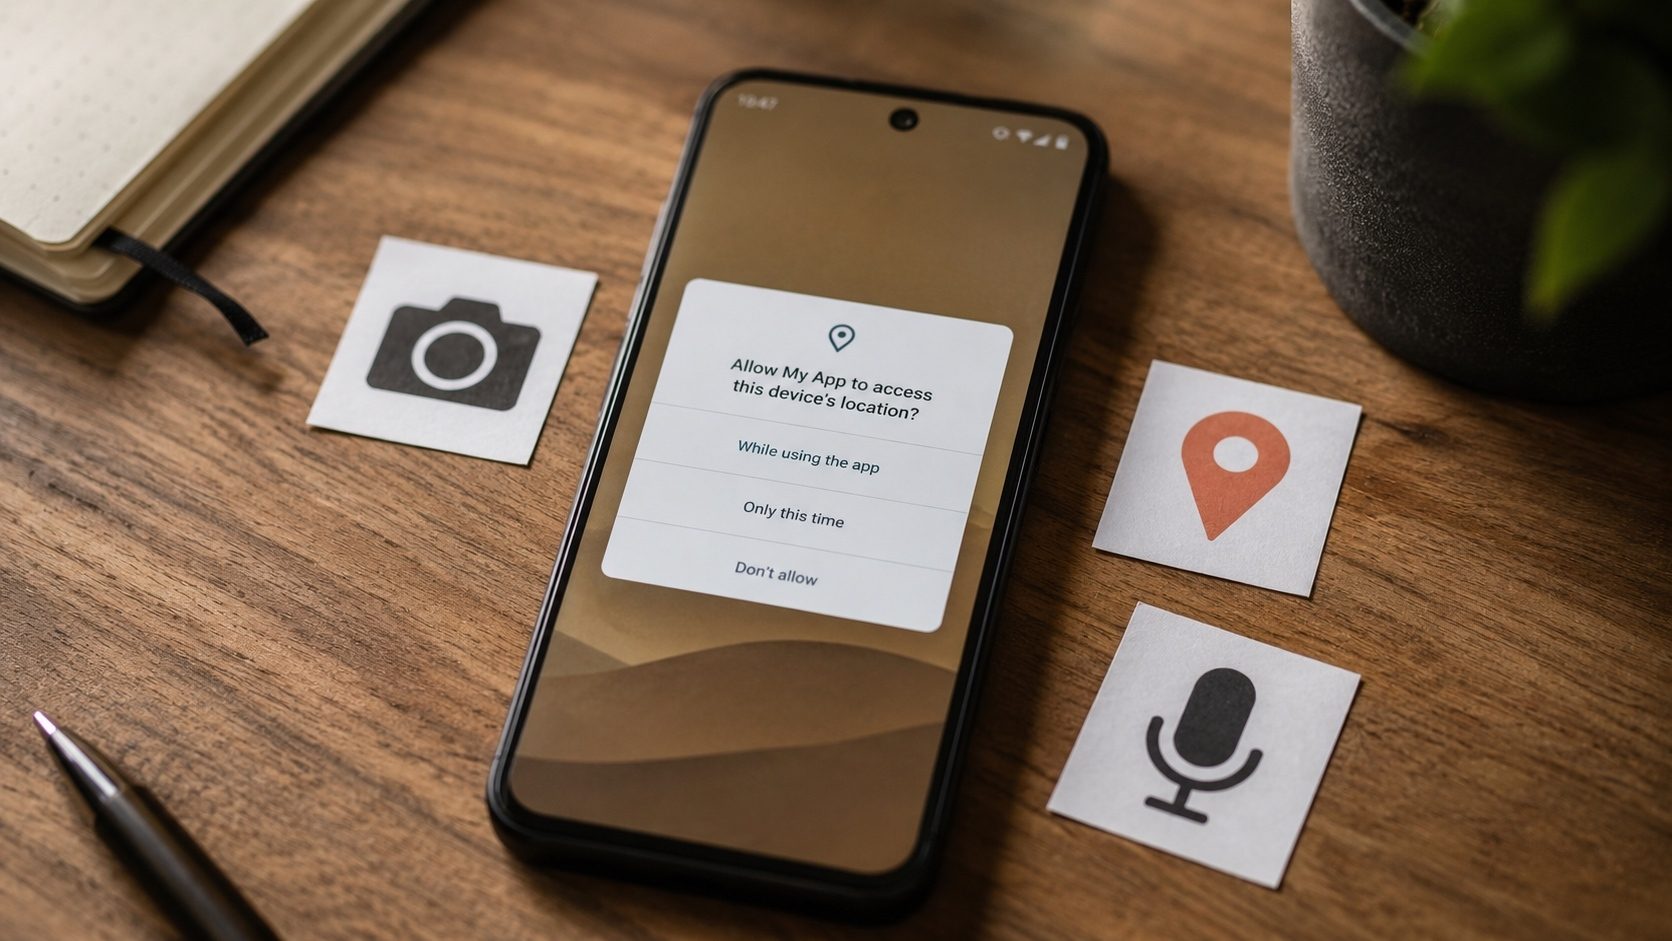
Každá aplikace pro Android žádá o oprávnění k přístupu k částem vašeho zařízení, ale obrazovky žádostí zřídka vysvětlují, co tato oprávnění skutečně umožňují aplikaci. Níže uvedený přehled pokrývá všechna hlavní oprávnění pro Android, poukazuje na hrstku, která skutečně ovlivňuje vaše soukromí, a poskytuje vám několik jednoduchých pravidel pro rozhodování, co povolit.
Co jsou oprávnění pro Android?
Oprávnění Android jsou bezpečnostní mechanismus, který řídí, k čemu má aplikace ve vašem zařízení přístup. Když nainstalujete nebo spustíte aplikaci, může vyžadovat přístup k různým hardwarovým funkcím (kamera, mikrofon) nebo datům (kontakty, umístění). Pochopení těchto oprávnění je zásadní pro zachování vašeho soukromí a zabezpečení.
Kategorie oprávnění
Android rozděluje oprávnění do dvou hlavních kategorií:
Normální oprávnění (udělována automaticky)
Tato oprávnění nepředstavují významné riziko pro soukromí uživatelů a jsou udělována automaticky:
- INTERNET: Přístup k internetu, téměř všechny aplikace to potřebují
- VIBROVAT: Ovládejte vibrační motor zařízení
- SET_WALLPAPER: Změna tapety zařízení
- WAKE_LOCK: Zabraňte přechodu zařízení do režimu spánku
- ACCESS_NETWORK_STATE: Zkontrolujte stav připojení k síti
- BLUETOOTH: Připojte se ke spárovaným zařízením Bluetooth
Nebezpečná oprávnění (vyžadovat schválení uživatelem)
Tato oprávnění zahrnují uživatelská data nebo funkce zařízení, které by mohly ovlivnit soukromí:
| Skupina oprávnění | K čemu přistupuje | Úroveň rizika |
|---|---|---|
| Fotoaparát | Fotografujte a nahrávejte video | ⚠️ Vysoká |
| Mikrofon | Záznam zvuku | ⚠️ Vysoká |
| Umístění | GPS a síťová poloha | ⚠️ Vysoká |
| Kontakty | Přečtěte si/zapište svůj seznam kontaktů | ⚠️ Vysoká |
| Telefon | Volejte, čtěte stav telefonu, protokoly hovorů | 🔴 Velmi vysoká |
| SMS | Odesílejte, čtěte a přijímejte zprávy SMS | 🔴 Velmi vysoká |
| Skladování | Čtení/zápis souborů na vašem zařízení | ⚠️ Středně vysoká |
| Kalendář | Čtení/zápis událostí kalendáře | ⚠️ Střední |
| Tělesné senzory | Monitor srdečního tepu, počítadlo kroků | ⚠️ Střední |
Kdy být podezřelý
Měli byste zpochybnit žádost o povolení, pokud neodpovídá funkci aplikace:
- 🚩 Aplikace baterky vyžadující přístup Kontakty nebo SMS
- 🚩 Kalkulačka vyžadující přístup Fotoaparát nebo Mikrofon
- 🚩 Aplikace pro tapety vyžadující přístup Telefon nebo Seznam hovorů
- 🚩 Hra vyžadující oprávnění SMS
- 🚩 Jakákoli aplikace vyžadující VŠECHNA oprávnění najednou
Jak zkontrolovat oprávnění souboru APK před instalací
Pokud načítáte soubor APK, měli byste před instalací zkontrolovat jeho oprávnění:
- Pomocí našeho Nástroj APK Info extrahujte úplný seznam oprávnění
- Zkontrolujte všechna oprávnění v souladu s uvedeným účelem aplikace
- Porovnejte oprávnění s oficiální aplikací v Obchodě Play
- Pokud něco vypadá podezřele, neinstalujte to
Zvláštní oprávnění: Ta, která se nezobrazují v době instalace
Kromě „normálních“ a „nebezpečných“ oprávnění má Android třetí úroveň s názvem speciální nebo appops oprávnění. Jedná se o nejvýkonnější funkce na platformě, dostatečně výkonné na to, aby si operační systém vynutil samostatný, záměrný výlet do Nastavení, aby umožnil každou z nich. Jsou také těmi, které malware nejčastěji zneužívá. Pokud vás některá z těchto aplikací požaduje, zastavte se a zeptejte se proč.
- Služba usnadnění (BIND_ACCESSIBILITY_SERVICE: původně navrženo pro čtečky obrazovky a pomoc s tělesným postižením). Aplikace s tímto oprávněním může číst vše na vaší obrazovce, vidět, co píšete, a dokonce vaším jménem klepat na tlačítka. Udělujte pouze aplikacím, jejichž funkce zjevně souvisí s přístupností (TalkBack, postupy automatického vyplňování správců hesel, aplikace se slovníkem pro čtení obrazovky).
- Správce zařízení / Vlastník zařízení: umožňuje aplikaci uzamknout zařízení, vymazat data, změnit heslo a deaktivovat fotoaparát. Téměř žádná spotřebitelská aplikace to nepotřebuje. Klienti pro správu podnikových mobilních zařízení (MDM) jsou legitimní výjimkou.
- Kreslit přes jiné aplikace (SYSTEM_ALERT_WINDOW: umožňuje aplikaci malovat přes cokoli jiného na obrazovce). Používané oprávněně bublinami chatovacích hlav a překladateli překryvných vrstev; zneužito malwarem typu tap-jacking, který skrývá tlačítko „ano, vyčerpat můj účet“ pod falešnou překryvnou vrstvou „vyžádejte si svou cenu“.
- Přístup ke všem souborům (MANAGE_EXTERNAL_STORAGE: obchází rozsah ochrany úložiště v systému Android 11+ a umožňuje aplikaci vidět každý soubor ve sdíleném úložišti). Většina aplikací by měla místo toho používat standardní výběr fotografií/dokumentů.
- Posluchač oznámení: umožňuje aplikaci přečíst každé oznámení na zařízení. Skvělá funkce pro aplikace centra produktivity; perfektní nástroj pro krádež přihlašovacích údajů při zneužití (bankovní aplikace zasílají jednorázové kódy do notifikačního streamu).
- Nainstalujte neznámé aplikace: promění hostitelskou aplikaci na boční nakladač. Nastavte to v prohlížeči nebo správci souborů pouze v případě, že skutečně potřebujete nainstalovat soubor APK mimo Obchod Play, a poté jej znovu vypněte.
Kombinace oprávnění, které je třeba sledovat
Jednotlivá oprávnění vyprávějí pouze část příběhu. Kombinace často odhalují více než jakýkoli jednotlivý požadavek:
- Přístupnost + Posluchač upozornění + SMS: toto je klasická trojice bankovnictví Android a trojského koně. Trojan čte obsah na obrazovce, zachycuje jednorázové oznámení banky o hesle a může také vytáhnout OTP ze samotné SMS, pokud jej uživatel náhodou obdrží prostřednictvím textu. Žádná legitimní spotřebitelská aplikace neslučuje všechny tři.
- Kamera + mikrofon + ALL_FILES_ACCESS + umístění na pozadí: sledovací aplikace ve stylu adwaru, která předstírá, že je baterkou, kalkulačkou nebo tapetou. Odmítnout a odinstalovat.
- SYSTEM_ALERT_WINDOW + BIND_DEVICE_ADMIN: Chování třídy ransomware. Aplikace může na horní část spouštěče vykreslit obrazovku „váš telefon je zamčený, zaplať X“ a zabránit uživateli v jeho deaktivaci.
- Telefon + Kontakty + Seznam hovorů pro aplikaci, která není vytáčením, aplikací kontaktů nebo nástrojem pro nahrávání hovorů: extrémní opatrnost. Tato kombinace nemá žádné legitimní použití mimo velmi úzkou sadu aplikací, které v těchto kategoriích dodává samotný Google.
Příklad zpracovaného auditu
Předpokládejme, že jste na fóru našli bezplatný „pochodeň“ APK a před instalací jej prošli naším Nástroj APK Info. Manifest zobrazuje následující požadovaná oprávnění:
android.permission.CAMERA
android.permission.FLASHLIGHT
android.permission.INTERNET
android.permission.READ_CONTACTS
android.permission.READ_SMS
android.permission.RECEIVE_SMS
android.permission.READ_PHONE_STATE
android.permission.ACCESS_FINE_LOCATION
android.permission.SYSTEM_ALERT_WINDOW
Aplikace baterky potřebuje oprávnění nanejvýš k fotoaparátu (pro přístup k LED diodě prostřednictvím subsystému fotoaparátu), oprávnění ke svítilně a případně oprávnění k internetu pro reklamy. Vše pod tímto řádkem je neopodstatněné. READ_SMS + READ_CONTACTS + RECEIVE_SMS + umístění + draw-over-apps je výše popsaná signatura sledování a krádeže OTP. Rozhodnutí: neinstalovat. Smažte soubor.
Spusťte stejný druh kontroly u každého souboru APK, který načtete stranou. Pět minut s auditorem oprávnění vás ušetří problémů, které poté žádná antivirová aplikace nedokáže odstranit.
Jak se chovají oprávnění na různých verzích Androidu
Oprávnění UX se přetvářelo téměř každý rok. Stejná základní funkce se může na Androidu 9 a Androidu 15 velmi lišit:
- Android 6 (2015): zavedl runtime oprávnění pro nebezpečnou skupinu. Aplikace již nemohly vyžadovat vše v době instalace; museli se zeptat, když funkci použili.
- Android 10: třístavová oprávnění k umístění (Povolit vždy / Povolit pouze při používání / Zakázat). Umístění na pozadí se stalo samostatně uděleným povolením.
- Jednorázová oprávnění Android 11: (udělení pro jednu relaci) a automatické zrušení oprávnění pro aplikace, které se několik měsíců nepoužívají.
- Android 13: samostatné oprávnění k upozornění pro nově nainstalované aplikace; granulární oprávnění pro média (READ_MEDIA_IMAGES, READ_MEDIA_VIDEO, READ_MEDIA_AUDIO nahrazující přihrádku READ_EXTERNAL_STORAGE).
- Android 14: částečný přístup k fotografiím/videu, takže aplikace mohou požadovat „pouze tyto fotografie“ namísto celé knihovny.
- Android 15: přísnější ovládací prvky služby na popředí; deklarované typy služeb musí odpovídat skutečně použitým oprávněním za běhu.
Pokud stále používáte starší verzi Androidu, nezískáte novější ochranu. Dávejte si ještě větší pozor na to, co instalujete.
Dotazy
Pokud povolení odmítnu, přestane aplikace fungovat?
Většina aplikací ladně degraduje: tlačítko fotoaparátu je zašedlé, funkce rozpoznávání polohy je vypnutá a zbytek stále funguje. Malá menšina špatně napsaných aplikací spadne nebo se odmítne spustit. V takovém případě se zeptejte, zda opravdu potřebujete aplikaci, která tolik vyžaduje.
Proč aplikace někdy znovu žádá o povolení?
Buď jste dříve vybrali „Pouze tentokrát“ (jednorázový grant), nebo bylo oprávnění odvoláno, protože jste aplikaci dlouho nepoužívali a Android ji automaticky zrušil. Obě chování jsou záměrnou ochranou.
Mohu vidět všechna oprávnění, která APK deklaruje, než jej nainstaluji?
Ano. Vhoďte APK do našeho Nástroj APK Info a ten analyzuje AndroidManifest.xml ve vašem prohlížeči, dekóduje binární formát XML a vypíše všechny položky uses-permission, které aplikace deklarovala. Než klepnete na „Instalovat“, porovnejte tento seznam s tím, co byste očekávali pro kategorii aplikace.
Zkontrolujte oprávnění APK
Použijte náš bezplatný nástroj APK Info a zjistěte, jaká oprávnění APK požaduje, než jej nainstalujete.
Zkontrolujte informace o APKSpráva oprávnění na vašem zařízení
Jak zkontrolovat oprávnění aplikace
- Přejděte na Nastavení → Aplikace
- Vyberte aplikaci
- Klepněte na Oprávnění
- Zkontrolujte a podle potřeby přepněte oprávnění
Jak zobrazit všechny aplikace se specifickým oprávněním
- Přejděte na Nastavení → Soukromí → Správce oprávnění
- Vyberte kategorii oprávnění (Fotoaparát, Umístění atd.)
- Zobrazit všechny aplikace, které mají přístup k tomuto oprávnění
- Odeberte přístup aplikacím, které jej nepotřebují
Změny oprávnění pro Android 13+
Nedávné verze Androidu výrazně zlepšily zpracování oprávnění:
- Podrobná oprávnění médií: Místo plného přístupu k úložišti musí aplikace vyžadovat konkrétní typy médií (fotografie, videa, zvuk)
- Aplikace Oprávnění k oznámení: nyní musí požádat o povolení k odesílání oznámení
- Automaticky zrušit: Oprávnění jsou automaticky zrušena pro aplikace, které jste měsíce nepoužívali
- Přibližná poloha: Místo přesné polohy můžete zadat přibližnou
- Jednorázová oprávnění: Udělte kameru/mikrofon/umístění pouze pro jednu relaci
Praktická pravidla pro audit oprávnění aplikací
Oprávnění jsou místa, kde se získává nebo ztrácí značná část vašeho soukromí, takže se vyplatí si je raději přečíst, než proklepávat. Zeptejte se na vše, co se nehodí k tomu, k čemu aplikace je, a spusťte soubor APK prostřednictvím našeho extraktoru informací o APK, než jej načtete stranou. Dobře sestavená aplikace se ptá na to, co potřebuje, aby fungovala, a nic moc jiného.