شرح أذونات تطبيقات Android
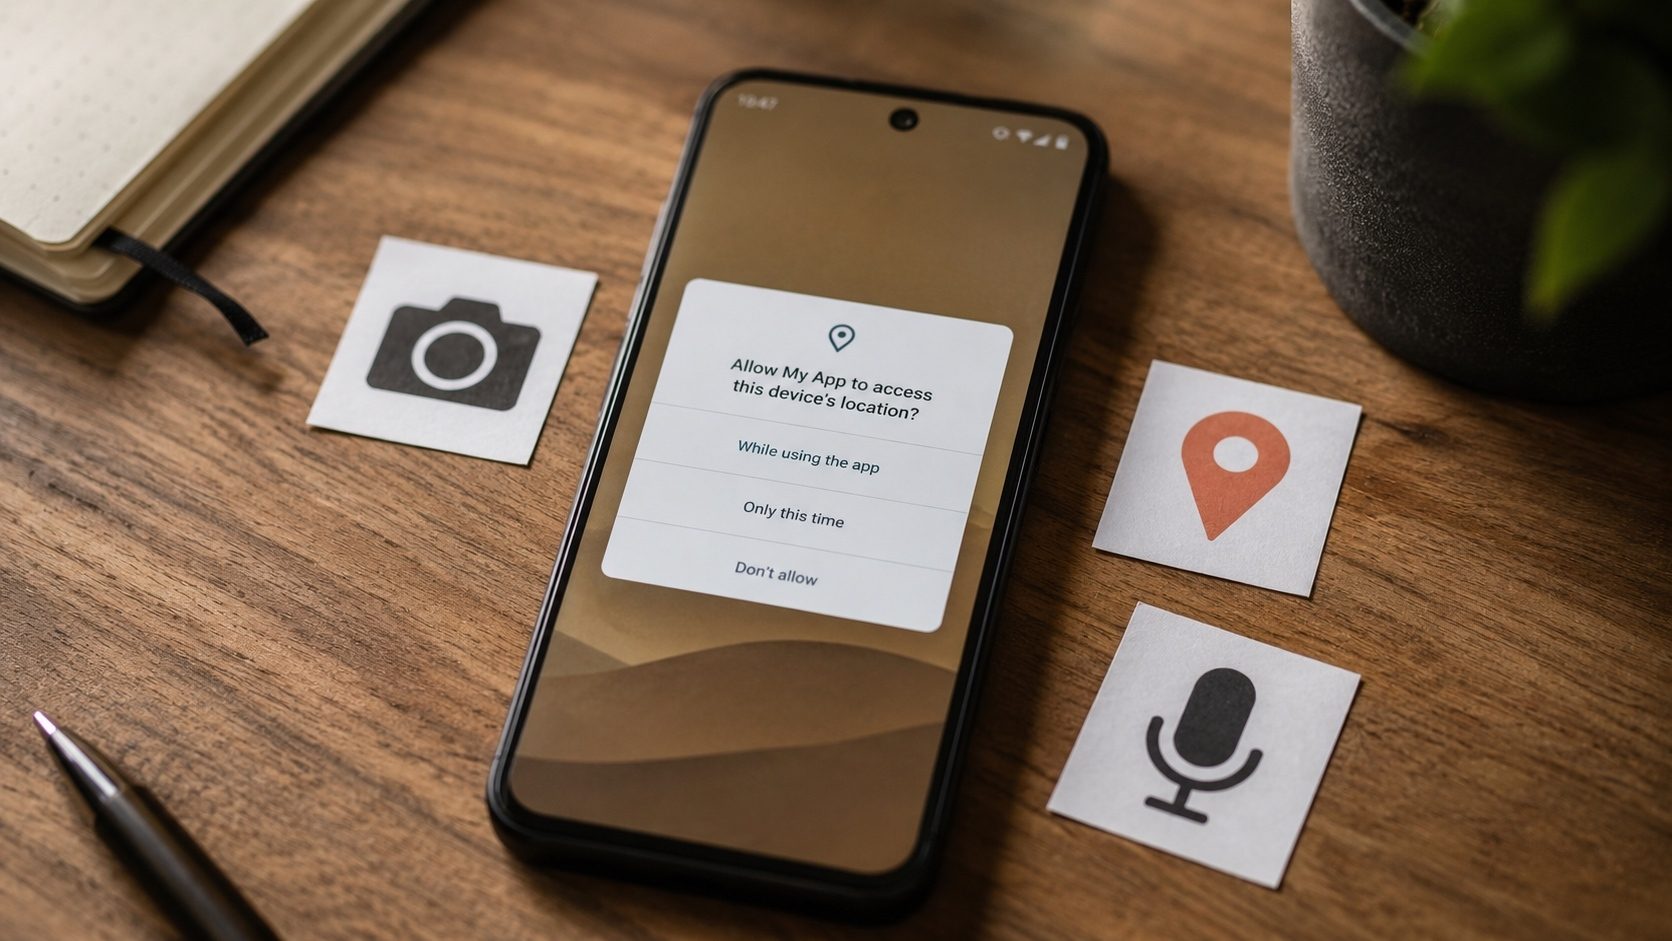
يطلب كل تطبيق Android أذونات للوصول إلى أجزاء من جهازك، ولكن نادرًا ما توضح شاشات الطلب ما تسمح به هذه الأذونات للتطبيق. تغطي القائمة أدناه كل أذونات Android الرئيسية، وتشير إلى مجموعة من الأذونات التي تؤثر فعليًا على خصوصيتك، وتمنحك بعض القواعد البسيطة لتحديد ما يجب السماح به.
ما هي أذونات Android؟
أذونات Android هي آلية أمان تتحكم في ما يمكن للتطبيق الوصول إليه على جهازك. عند تثبيت تطبيق ما أو تشغيله، قد يطلب الوصول إلى ميزات الأجهزة المختلفة (الكاميرا والميكروفون) أو البيانات (جهات الاتصال والموقع). يعد فهم هذه الأذونات أمرًا ضروريًا للحفاظ على خصوصيتك وأمانك.
فئات الأذونات
يقسم Android الأذونات إلى فئتين رئيسيتين:
الأذونات العادية (تُمنح تلقائيًا)
لا تشكل هذه الأذونات خطرًا كبيرًا على خصوصية المستخدم ويتم منحها تلقائيًا:
- الإنترنت: الوصول إلى الإنترنت، تحتاج جميع التطبيقات تقريبًا إلى ذلك
- تذبذب: التحكم في محرك الاهتزاز الخاص بالجهاز
- SET_WALLPAPER: تغيير خلفية الجهاز
- WAKE_LOCK: منع الجهاز من النوم
- ACCESS_NETWORK_STATE: التحقق من حالة الاتصال بالشبكة
- بلوتوث: قم بالاتصال بأجهزة Bluetooth المقترنة
أذونات خطيرة (تتطلب موافقة المستخدم)
تتضمن هذه الأذونات بيانات المستخدم أو ميزات الجهاز التي قد تؤثر على الخصوصية:
| مجموعة الأذونات | ما يصل إليه | مستوى المخاطر |
|---|---|---|
| الكاميرا | التقاط الصور وتسجيل الفيديو | ⚠️ عالية |
| ميكروفون | تسجيل الصوت | ⚠️ عالية |
| الموقع | نظام تحديد المواقع العالمي (GPS) والموقع المعتمد على الشبكة | ⚠️ عالية |
| اتصالات | قراءة/كتابة قائمة جهات الاتصال الخاصة بك | ⚠️ عالية |
| الهاتف | إجراء المكالمات وقراءة حالة الهاتف وسجلات المكالمات | 🔴عالية جداً |
| رسالة قصيرة | إرسال وقراءة واستقبال الرسائل القصيرة | 🔴عالية جداً |
| التخزين | قراءة/كتابة الملفات على جهازك | ⚠️ متوسطة-عالية |
| التقويم | قراءة/كتابة أحداث التقويم | ⚠️ متوسط |
| أجهزة استشعار الجسم | مراقب معدل ضربات القلب، عداد الخطوات | ⚠️ متوسط |
متى تكون مشبوهة
يجب عليك التشكيك في طلب الإذن عندما لا يتطابق مع وظيفة التطبيق:
- 🚩 تطبيق مصباح يدوي يطلب الوصول إلى اتصالات أو رسالة قصيرة
- 🚩 آلة حاسبة تطلب الوصول إلى الكاميرا أو ميكروفون
- 🚩 تطبيق خلفية يطلب الوصول إلى الهاتف أو سجل المكالمات
- 🚩 لعبة تطلب أذونات رسالة قصيرة
- 🚩 أي تطبيق يطلب جميع الأذونات مرة واحدة
كيفية التحقق من أذونات APK قبل التثبيت
إذا كنت تقوم بتحميل APK، فيجب عليك التحقق من أذوناته قبل التثبيت:
- استخدم أداة معلومات APK لاستخراج قائمة الأذونات الكاملة
- قم بمراجعة كل إذن وفقًا للغرض المعلن للتطبيق
- قارن الأذونات مع التطبيق الرسمي على متجر Play
- إذا كان هناك شيء يبدو مريبًا، فلا تقم بتثبيته
الأذونات الخاصة: تلك التي لا تظهر في وقت التثبيت
بالإضافة إلى الأذونات "العادية" و"الخطيرة"، يمتلك Android مستوى ثالثًا يسمى أذونات خاص أو appops. هذه هي أقوى الإمكانات الموجودة على النظام الأساسي، وهي قوية بدرجة كافية بحيث يفرض نظام التشغيل رحلة منفصلة ومتعمدة إلى الإعدادات لتمكين كل واحدة منها. وهي أيضًا الأكثر شيوعًا التي يتم إساءة استخدامها بواسطة البرامج الضارة. إذا طلب أحد التطبيقات التي تم تحميلها على الجانب أيًا من هذه الأشياء، توقف واسأل عن السبب.
- خدمة إمكانية الوصول (BIND_ACCESSIBILITY_SERVICE: مصمم في الأصل لقارئات الشاشة ومساعدة ذوي الإعاقة الجسدية). يمكن للتطبيق الذي لديه هذا الإذن قراءة كل شيء على شاشتك، ورؤية ما تكتبه، وحتى النقر على الأزرار نيابة عنك. يمنح فقط للتطبيقات التي من الواضح أن الوظيفة مرتبطة بإمكانية الوصول إليها (TalkBack، وتدفقات الملء التلقائي لمديري كلمات المرور، وتطبيقات قاموس قراءة الشاشة).
- مسؤول الجهاز/مالك الجهاز: يتيح للتطبيق قفل الجهاز ومسح البيانات وتغيير كلمة المرور وتعطيل الكاميرا. لا يحتاج أي تطبيق للمستهلك تقريبًا إلى هذا. يعد عملاء إدارة الأجهزة المحمولة للمؤسسات (MDM) استثناءً مشروعًا.
- ارسم فوق التطبيقات الأخرى (SYSTEM_ALERT_WINDOW: يسمح للتطبيق بالطلاء على أي شيء آخر على الشاشة). يتم استخدامها بشكل شرعي بواسطة فقاعات الدردشة والمترجمين المتراكبين؛ يتم إساءة استخدامه من خلال البرامج الضارة التي تخفي زر "نعم، استنزف حسابي" تحت تراكب مزيف "المطالبة بجائزتك".
- الوصول إلى كافة الملفات (MANAGE_EXTERNAL_STORAGE: يتجاوز وسائل حماية التخزين المحددة على Android 11+ ويتيح للتطبيق رؤية كل ملف على وحدة التخزين المشتركة). يجب أن تستخدم معظم التطبيقات أدوات التقاط الصور/المستندات القياسية بدلاً من ذلك.
- مستمع الإخطار: يتيح للتطبيق قراءة كل إشعار على الجهاز. ميزة رائعة لتطبيقات مركز الإنتاجية؛ أداة مثالية لسرقة بيانات الاعتماد عند إساءة استخدامها (تنشر التطبيقات المصرفية رموزًا لمرة واحدة في تدفق الإشعارات).
- تثبيت تطبيقات غير معروفة: يحول التطبيق المضيف إلى محمل جانبي. قم بتعيين هذا على المتصفح أو مدير الملفات الخاص بك فقط عندما تحتاج بالفعل إلى تثبيت APK من خارج متجر Play، ثم قم بإيقاف تشغيله مرة أخرى.
مجموعات الأذونات التي يجب مراقبتها
الأذونات الفردية تحكي جزءًا فقط من القصة. غالبًا ما تكون المجموعات أكثر كشفًا من أي طلب واحد:
- إمكانية الوصول + مستمع الإشعارات + الرسائل القصيرة: هذا هو الثلاثي الكلاسيكي لحصان طروادة المصرفي لنظام Android. يقرأ حصان طروادة المحتوى الذي يظهر على الشاشة، ويعترض إشعار كلمة المرور لمرة واحدة للبنك، ويمكنه أيضًا سحب كلمة المرور لمرة واحدة (OTP) من الرسالة النصية القصيرة نفسها إذا استلمها المستخدم عبر رسالة نصية. لا يوجد تطبيق شرعي للمستهلك يجمع بين الثلاثة.
- الكاميرا + الميكروفون + ALL_FILES_ACCESS + موقع الخلفية: تطبيق مراقبة بنمط برامج الإعلانات المتسللة يتظاهر بأنه مصباح يدوي أو آلة حاسبة أو خلفية شاشة. رفض وإلغاء التثبيت.
- SYSTEM_ALERT_WINDOW + BIND_DEVICE_ADMIN: سلوك فئة برامج الفدية. يمكن للتطبيق أن يرسم شاشة "هاتفك مقفل، ادفع X" أعلى المشغل ويمنع المستخدم من تعطيله.
- الهاتف + جهات الاتصال + سجل المكالمات لتطبيق ليس برنامج اتصال أو تطبيق جهات اتصال أو أداة لتسجيل المكالمات: الحذر الشديد. ليس لهذا المزيج أي استخدام مشروع خارج المجموعة الضيقة جدًا من التطبيقات التي توفرها Google نفسها في تلك الفئات.
مثال التدقيق العملي
لنفترض أنك عثرت على ملف APK "شعلة" مجاني في أحد المنتديات وقمت بتشغيله عبر أداة معلومات APK قبل التثبيت. يعرض البيان الأذونات المطلوبة التالية:
android.permission.CAMERA
android.permission.FLASHLIGHT
android.permission.INTERNET
android.permission.READ_CONTACTS
android.permission.READ_SMS
android.permission.RECEIVE_SMS
android.permission.READ_PHONE_STATE
android.permission.ACCESS_FINE_LOCATION
android.permission.SYSTEM_ALERT_WINDOW
يحتاج تطبيق الشعلة إلى إذن الكاميرا على الأكثر (للوصول إلى مؤشر LED من خلال النظام الفرعي للكاميرا)، وإذن المصباح اليدوي، وربما إذن الإنترنت للإعلانات. وكل شيء تحت هذا الخط غير مبرر. READ_SMS + READ_CONTACTS + RECEIVE_SMS + الموقع + تطبيقات السحب هي توقيع المراقبة وسرقة OTP الموصوف أعلاه. القرار: لا تقم بتثبيت. احذف الملف.
قم بإجراء نفس النوع من الفحص على كل ملف APK تقوم بتحميله. خمس دقائق مع إذن المدقق تحميك من المشكلات التي لا يمكن لأي تطبيق مضاد فيروسات حلها بعد حدوثها.
كيف تتصرف الأذونات على إصدارات Android المختلفة
تمت إعادة تشكيل إذن UX كل عام تقريبًا. يمكن أن تبدو الإمكانية الأساسية نفسها مختلفة تمامًا بين نظام Android 9 وAndroid 15:
- قدم Android 6 (2015): أذونات وقت التشغيل للمجموعة الخطرة. لم تعد التطبيقات قادرة على طلب كل شيء في وقت التثبيت؛ كان عليهم أن يسألوا متى استخدموا هذه الميزة.
- Android 10: أذونات الموقع ثلاثية الحالات (السماح طوال الوقت / السماح فقط أثناء الاستخدام / الرفض). أصبح الموقع في الخلفية إذنًا مُنحًا بشكل منفصل.
- أذونات Android 11: لمرة واحدة (منحة لجلسة واحدة) وإلغاء الأذونات تلقائيًا للتطبيقات غير المستخدمة لعدة أشهر.
- Android 13: إذن إعلام منفصل للتطبيقات المثبتة حديثًا؛ أذونات الوسائط الدقيقة (READ_MEDIA_IMAGES، READ_MEDIA_VIDEO، READ_MEDIA_AUDIO لتحل محل READ_EXTERNAL_STORAGE).
- الوصول الجزئي للصور/الفيديو إلى Android 14:، بحيث يمكن للتطبيقات أن تطلب "هذه الصور فقط" بدلاً من المكتبة بأكملها.
- Android 15: ضوابط أكثر صرامة للخدمة الأمامية؛ يجب أن تتطابق أنواع الخدمات المعلنة مع أذونات وقت التشغيل المستخدمة بالفعل.
إذا كنت لا تزال تستخدم إصدارًا أقدم من Android، فلن تحصل على وسائل الحماية الأحدث. كن أكثر حذرًا بشأن ما تقوم بتثبيته.
الأسئلة الشائعة
إذا رفضت الإذن، فهل سيتوقف التطبيق عن العمل؟
تتدهور معظم التطبيقات بشكل جيد: يصبح زر الكاميرا باللون الرمادي، ويتم تعطيل ميزة تحديد الموقع، ويستمر الباقي في العمل. هناك أقلية صغيرة من التطبيقات المكتوبة بشكل سيء تتعطل أو ترفض البدء، وفي هذه الحالة اسأل ما إذا كنت تحتاج حقًا إلى تطبيق يتطلب الكثير.
لماذا يطلب التطبيق أحيانًا الحصول على إذن مرة أخرى؟
إما أنك حددت مسبقًا "هذه المرة فقط" (منحة لمرة واحدة)، أو تم إلغاء الإذن لأنك لم تستخدم التطبيق لفترة طويلة وقام Android بإبطاله تلقائيًا. كلا السلوكين عبارة عن حماية متعمدة.
هل يمكنني رؤية كل إذن يعلنه APK قبل تثبيته؟
نعم. قم بإسقاط ملف APK في أداة معلومات APK الخاص بنا، وسيقوم بتحليل AndroidManifest.xml في متصفحك، وفك تشفير تنسيق XML الثنائي، وسرد كل إدخال uses-permission الذي أعلنه التطبيق. قارن هذه القائمة بما تتوقعه لفئة التطبيق قبل النقر على "تثبيت".
تحقق من أذونات APK
استخدم أداة معلومات APK المجانية الخاصة بنا لمعرفة الأذونات التي يطلبها APK بالضبط قبل تثبيته.
تحقق من معلومات APKإدارة الأذونات على جهازك
كيفية مراجعة أذونات التطبيق
- انتقل إلى الإعدادات → التطبيقات
- حدد تطبيقًا
- اضغط على الأذونات
- قم بمراجعة الأذونات وتبديلها حسب الحاجة
كيفية عرض جميع التطبيقات بإذن محدد
- انتقل إلى الإعدادات → الخصوصية → مدير الأذونات
- حدد فئة الإذن (الكاميرا، الموقع، وما إلى ذلك)
- شاهد جميع التطبيقات التي يمكنها الوصول إلى هذا الإذن
- قم بإلغاء الوصول من التطبيقات التي لا تحتاج إليه
Android 13+ تغييرات الأذونات
أحدثت إصدارات Android الحديثة تحسينات كبيرة في التعامل مع الأذونات:
- أذونات الوسائط الدقيقة: بدلاً من الوصول الكامل إلى مساحة التخزين، يجب أن تطلب التطبيقات أنواعًا محددة من الوسائط (الصور ومقاطع الفيديو والصوت)
- يجب أن تطلب تطبيقات إذن الإخطار: الآن الإذن لإرسال الإشعارات
- يتم إلغاء أذونات الإلغاء التلقائي: تلقائيًا للتطبيقات التي لم تستخدمها منذ أشهر
- الموقع التقريبي: يمكنك منح موقع تقريبي بدلاً من الموقع الدقيق
- أذونات لمرة واحدة: منح الكاميرا/الميكروفون/الموقع لجلسة واحدة فقط
القواعد العملية لتدقيق أذونات التطبيقات
الأذونات هي المكان الذي يتم فيه اكتساب الكثير من خصوصيتك أو فقدانها، لذلك من المفيد قراءتها بدلاً من النقر عليها. يمكنك التحقق من أي شيء لا يتناسب مع الغرض من التطبيق، وتشغيل ملف APK من خلال مستخرج معلومات APK الخاص بنا قبل تحميله. يسأل التطبيق المصمم جيدًا عما يحتاجه ليعمل وليس أكثر من ذلك.